Die Meldepflichten gemäß dem EU-Cyberresilience-Gesetz traten am 11. September in Kraft: Was Eigentümer etablierter Aktiengesellschaften jetzt tun müssen
September 14, 2026
*Branchennachrichten | 14. September 2026*
Das für Sie relevante Datum ist nicht der 11. Dezember 2027, sondern der 11. September 2026, also vor drei Tagen. An diesem Freitag traten die Meldepflichten gemäß dem EU-Gesetz zur Cybersicherheit in Kraft. Diese gelten für die bereits in Ihren Schaltschränken installierten Geräte, nicht für Geräte, die Sie möglicherweise nächstes Jahr anschaffen. Wenn eine Steuerung, ein HMI oder ein Antrieb in Ihrer Produktionshalle über eine Datenverbindung verfügt und jemand eine Sicherheitslücke aktiv ausnutzt, hat der Hersteller nun 24 Stunden Zeit, eine Frühwarnung auszusprechen und 72 Stunden, um eine vollständige Meldung bei einer EU-Plattform einzureichen. Sie wurden darüber nicht schriftlich informiert. Ihre Ersatzteillager und Ihre Investitionsplanung basierten auf dem Datum Dezember 2027, da dies das von allen genannten Datum war und für die CE-Kennzeichnung weiterhin gilt. Es ist nur nicht mehr das Datum, das die Meldepflichten regelt. Zwischen diesen beiden Daten liegen nun drei bzw. etwa fünfzehn Monate, und genau in dieser Lücke kann es für ein Unternehmen zu Problemen kommen.
Hier ist die operative Version. Die Berichtserstellung hat begonnen. Ihre installierte Basis ist enthalten. Der Patch-Pfad für den Großteil dieser installierten Basis existiert wahrscheinlich nicht. Diese drei Sätze beschreiben die gesamte Geschichte, und der Rest dieses Artikels erklärt, was ein Wartungs- oder Anlagenleiter damit konkret anfangen kann.
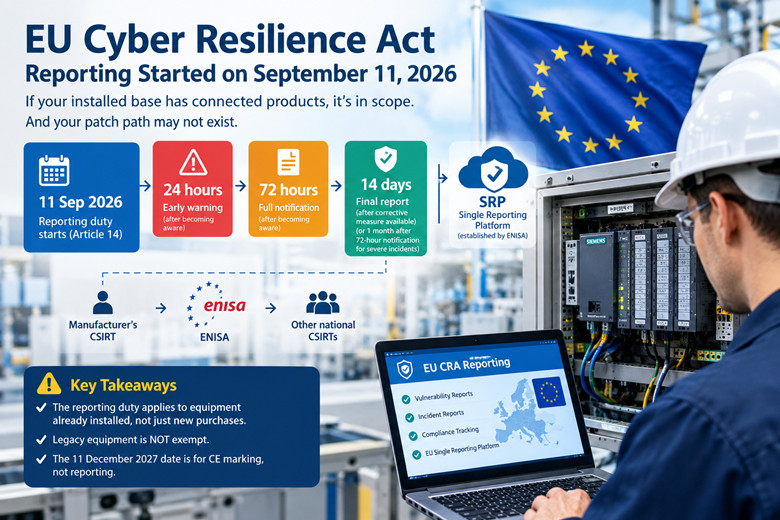
Das Gesetz zur Cyberresilienz ist die Verordnung (EU) 2024/2847. Sie trat am 10. Dezember 2024 in Kraft. Artikel 71 Absatz 2 legt fest, wann die einzelnen Komponenten in Kraft treten, und zwar stufenweise. Kapitel IV, das die benannten Stellen regelt, gilt seit dem 11. Juni 2026. Artikel 14, die Meldepflicht, gilt ab dem 11. September 2026. Die grundlegende Konformitätsregelung, d. h. die grundlegenden Anforderungen gemäß Anhang I, die technische Dokumentation und die CE-Kennzeichnung, gilt ab dem 11. Dezember 2027.
Seit vergangenem Freitag gilt die Meldepflicht für Hersteller. Ab dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle, die die Sicherheit von Produkten mit digitalen Elementen beeinträchtigen, melden. Dies ist die Meldepflicht nach Artikel 14. Vereinfacht gesagt: Wird ein vom Hersteller vertriebenes vernetztes Produkt in freier Wildbahn ausgenutzt, muss der Hersteller die Behörden unverzüglich informieren.
Schnell bedeutet messbar. Sobald der Hersteller Kenntnis erlangt, übermittelt er innerhalb von 24 Stunden eine Frühwarnung, innerhalb von 72 Stunden eine vollständige Meldung und spätestens 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme für eine aktiv ausgenutzte Schwachstelle bzw. innerhalb eines Monats nach der 72-Stunden-Meldung bei einem schwerwiegenden Vorfall einen Abschlussbericht. Die Meldung erfolgt einmalig über die CRA Single Reporting Platform (SRP), die von ENISA gemäß Artikel 16 eingerichtet wurde und am 11. September 2026 in Betrieb ging. Die Meldung wird an das CSIRT des Hauptsitzes des Herstellers gesendet und an ENISA sowie die anderen nationalen CSIRTs weitergeleitet. ENISA veröffentlichte am 4. September 2026 die Liste der CSIRT-Koordinatoren für alle 27 Mitgliedstaaten, was zeigt, dass die Umsetzung bis zum Stichtag reibungslos verlief.
Ein Detail kursiert, das oft missverstanden wird, und das ist wichtig, weil es ein PR-Problem von einem rechtlichen trennt. Die Delegierte Verordnung (EU) 2026/881 der Kommission vom 11. Dezember 2025 erlaubt es einem empfangenden CSIRT, die Weiterverbreitung aus Gründen der Cybersicherheit zu verzögern. Lesen Sie diese Verordnung sorgfältig. Sie beschränkt den Zugriff auf einen Bericht, ändert aber nichts am Einreichungsdatum. Die delegierte Verordnung unterbricht nicht die Einreichungsfrist des Herstellers. Sollte Ihnen ein Anbieter sagen, die Frist könnte unterbrochen sein, ist dies nicht der Fall.
Dann gibt es noch Artikel 14(8), der eine separate Informationspflicht für betroffene Nutzer vorsieht. Kommt der Hersteller dieser Pflicht nicht fristgerecht nach, können die benachrichtigten CSIRTs die Nutzer selbst informieren, sofern sie dies für verhältnismäßig und notwendig erachten. Dieser Punkt ist bei Garantiegesprächen besonders wichtig, da er die Frage beantwortet, wer letztendlich das Werk informiert. Sollte der Hersteller zu lange schweigen, kann die Regulierungsbehörde ihn umgehen.
Die Annahme, die ich am häufigsten höre – und ich habe sie fast wortwörtlich von Leuten gehört, die es eigentlich besser wissen sollten –, ist, dass alles, was vor Dezember 2027 verkauft wurde, unter Bestandsschutz fällt und daher für diese Regelung irrelevant ist. Das stimmt nur zur Hälfte, und die falsche Hälfte ist die teure.
Artikel 69(2) gewährt Produkten, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, Bestandsschutz, sofern sie nach diesem Datum keiner wesentlichen Änderung unterzogen werden. Eine unveränderte Maschine, die mit der Original-Firmware und ohne wesentliche Änderungen ordnungsgemäß funktioniert, fällt also nicht unter die CE-Kennzeichnung und die grundlegenden Anforderungen von Anhang I. Gut. Für eine unveränderte Produktionslinie werden Sie nicht in ein Konformitätsprojekt verwickelt, und niemand wird Sie auffordern, ein 2011 gebautes Bedienfeld neu zu dokumentieren.
Artikel 69 Absatz 3 hat Vorrang vor dieser Regelung speziell für die Meldepflicht. Die Pflicht nach Artikel 14 gilt für alle erfassten Produkte mit digitalen Elementen, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, ohne Altersgrenze und ohne Ausnahme für ältere Geräte. Betrachten wir die Formulierung „ohne Altersgrenze“ einmal genauer. Sie spricht weder von fünf Jahren noch von zehn Jahren, und auch nicht von „weiterhin unterstützt“. Sie besagt lediglich, dass alle erfassten Produkte, die vor diesem Datum in Verkehr gebracht wurden, erfasst sind.
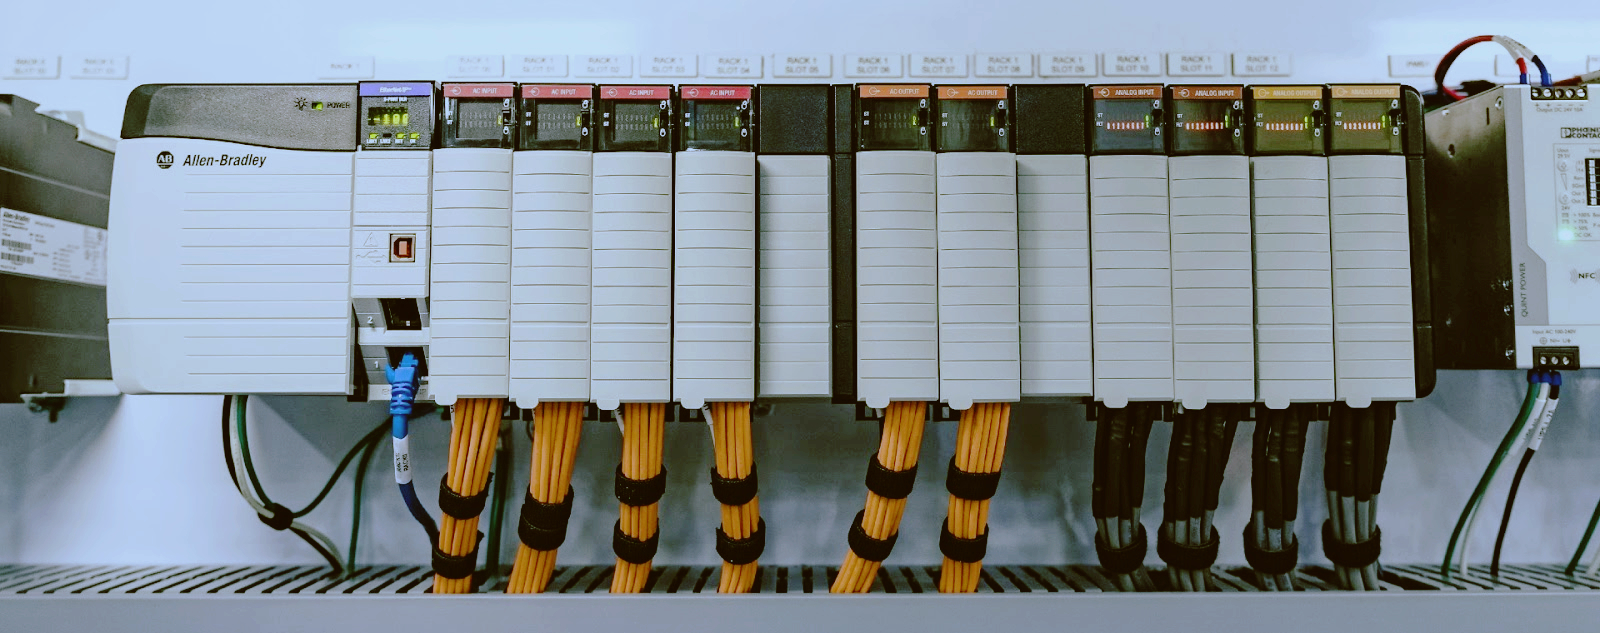
Kombiniert man dies mit der Geltungsbereichsregel, fallen Produkte mit digitalen Elementen, deren bestimmungsgemäße oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung zu einem Gerät oder Netzwerk beinhaltet, unter den Geltungsbereich. In Ihrem Werk werden Produkte von Siemens, Rockwell, Mitsubishi und einer Vielzahl anderer Marken eingesetzt, hauptsächlich als Steuerungen, HMIs, Antriebe und E/A-Blöcke. Geräte, die über Ethernet oder einen Feldbus mit dem Werksnetzwerk verbunden sind oder an die sich problemlos ein Laptop anschließen lässt, erfüllen diese Bedingung. Es gibt explizite Ausnahmen, die eng gefasst sind: Medizinprodukte, Fahrzeugtypgenehmigungen, Produkte für die zivile Luftfahrt, Schiffsausrüstung, Produkte, die ausschließlich für die nationale Sicherheit oder Verteidigung entwickelt wurden, und identische Ersatzteile. Eine Steuerung für eine Verpackungslinie ist nicht in dieser Liste enthalten.
Das bedeutet Folgendes für Anlagen mit Steuerungen und HMIs, die zwischen 2005 und 2020 installiert wurden: Sie sind nicht verpflichtet, sondern der Hersteller. Die Meldepflicht gilt jedoch für die Geräte in Ihrem Besitz, und zwar ohne Altersbegrenzung. Ein 2008 in Betrieb genommener Thin-Client-Panel-PC ist genauso anfällig für gemeldete Sicherheitslücken wie ein erst letzten Monat ausgeliefertes Gerät. Das Gerät selbst hat sich nicht verändert. Geändert hat sich lediglich, dass der Hersteller nun gesetzlich verpflichtet ist, die Verantwortung für dessen weitere Verwendung zu übernehmen.
Darin liegt eine praktische Konsequenz, die ich meinem Team unbedingt vermitteln möchte. In einem Meldesystem mit 24-Stunden-Frist wird die Bereitschaft und Fähigkeit des Herstellers, den Zustand älterer Anlagen zu kennen, zu einem wichtigen Faktor für die Einhaltung der Vorschriften. Auch Anbieter, die keinen Einblick in zehn Jahre alte Anlagen haben, sind nicht aus der Verantwortung. Sie müssen melden, was sie wissen. Der Informationsfluss läuft jedoch über ihre Support- und Sicherheitskanäle, und wenn Ihr Werk nicht in diesen Prozess eingebunden ist, erfahren Sie es als Letzter.
Die Meldung ist eine fremde Angelegenheit. Die Frage nach dem Patch betrifft dich, und sie ist noch schlimmer.
Betrachten wir den Ablauf: Eine Schwachstelle in einem nicht mehr unterstützten Controller wird aktiv ausgenutzt. Der Hersteller wird darauf aufmerksam und setzt eine 24-Stunden-Frist, anschließend eine 72-Stunden-Frist. Gemäß Artikel 14 muss er seine Kenntnisse mitteilen. Er ist jedoch nicht verpflichtet, die Schwachstelle zu beheben. Die Kommission hat ausdrücklich klargestellt, dass ein Hersteller unter Umständen nicht in der Lage ist, eine Schwachstelle in einem älteren Produkt zu untersuchen, beispielsweise weil die Build-Umgebungen nicht wiederhergestellt werden können, Abhängigkeiten nicht verfügbar sind oder die Personen, die den Code kannten, das Unternehmen verlassen haben. In diesem Fall muss der Hersteller zwar weiterhin Meldung erstatten, ist aber gemäß der Verordnung nicht verpflichtet, die anderen Pflichten, wie etwa die Behebung von Schwachstellen, zu erfüllen. Die Pflicht besteht darin, die bekannten Informationen zu melden, nicht darin, einen zehn Jahre alten Build wiederzuverwenden.
Lesen Sie das als Betriebsleiter – der Satz hat Gewicht. Für eine nicht mehr unterstützte Steuerung gibt es keinen Patch. Es kann durchaus zu einer Meldung kommen. Es gibt also einen festgelegten Ablauf: Die Öffentlichkeit erfährt, dass Ihre Produktionslinie angreifbar ist, der Hersteller reicht die erforderlichen Unterlagen fristgerecht ein, und in Ihrem Werk ändert sich physisch nichts. Die Meldung dient der Offenlegung, nicht der Behebung des Problems.
Dadurch wird der Supportzeitraum von einer optionalen Beschaffungsposition zu einem sicherheitsrelevanten Datum umgedeutet und das Risiko verlagert sich. Gemäß Artikel 13 Absatz 8 muss ein Hersteller einen Supportzeitraum für die Behebung von Sicherheitslücken festlegen, der mindestens fünf Jahre oder, falls kürzer, die erwartete Nutzungsdauer beträgt. Dieser Zeitraum beginnt mit dem Inverkehrbringen des Produkts. Das Enddatum des Supportzeitraums muss beim Kauf mindestens im Format Monat und Jahr angegeben werden. Gemäß Artikel 13 Absatz 9 muss jedes Sicherheitsupdate mindestens zehn Jahre nach seiner Veröffentlichung oder für die verbleibende Dauer des Supportzeitraums, je nachdem, welcher Zeitraum länger ist, verfügbar bleiben und kostenlos bereitgestellt werden. Eine Ausnahme gilt für kundenspezifische Geschäftsprodukte.
Die gesetzlich vorgeschriebene Mindestsupportdauer von fünf Jahren ist kurz. Fünf Jahre ab einer Bestellung im Jahr 2026 entsprechen dem Jahr 2031. Fünf Jahre ab einer Bestellung im Jahr 2019 entsprechen dem Jahr 2024, das bereits vorbei ist. Ich habe hier im Werk Schaltschränke, die älter sind als manche der Mitarbeiter, die sie jetzt bedienen. Daher ist das angegebene Supportende (Monat und Jahr) heutzutage das, was einem Ablaufdatum für ein Anlagegut am nächsten kommt, und es gehört ins Anlagenverzeichnis neben die Modellnummer, nicht in die Marketingunterlagen eines Lieferanten.
Das Migrationsargument ergibt sich daraus ohne jegliche technische Anpassung. Wenn das Supportende dem letzten Datum entspricht, an dem mit einer Sicherheitslückenbehebung zu rechnen ist, und das Meldesystem ohne Altersbegrenzung bis vor 2027 zurückreicht, dann ist das Supportende ein Sicherheitsdatum. Ein festgelegtes Sicherheitsdatum ist ein Beschaffungsproblem. Es ist kein IT-Problem, da die IT weder die Steuerung beschafft noch die Ersatzteile vorrätig hält und die Produktionslinie nach Ablauf des Migrationszeitraums nicht mehr besitzt. Die Verantwortung liegt beim Instandhaltungsleiter und letztendlich beim Investitionsausschuss.
Sie müssen dafür nicht zum Compliance-Beauftragten ernannt werden. Es handelt sich um vier Aufgaben, die ein Manager bestimmten Personen zuweisen kann, und eine davon kann bereits diese Woche begonnen werden.
Erstellen Sie eine Liste aller angeschlossenen Steuerungseinrichtungen mit dem jeweiligen Enddatum des Supportzeitraums neben jedem Eintrag. Der Begriff „angeschlossen“ spielt dabei eine wichtige Rolle. Erfasst werden alle Geräte im Werksnetzwerk, alle Geräte an einem Feldbus, der mit diesem verbunden ist, sowie alle Geräte, die von Integratoren oder Herstellern per Laptop bedient werden. Falls Sie bereits ein CMMS oder ein Anlagenregister mit den Kennnummern besitzen, nutzen Sie dieses, anstatt eine separate Tabelle anzulegen, da eine zweite Liste schnell veraltet.
Fragen Sie Lieferanten und Distributoren schriftlich nach dem angegebenen Support-Enddatum. Behandeln Sie dieses Datum bei allen ab sofort gekauften Produkten als Spezifikation neben der Anzahl der Ein- und Ausgänge sowie dem Preis. Niemand verhandelt über einen Controller, ohne die Anzahl der digitalen Eingänge zu kennen. Ab diesem Quartal gehört das Support-Enddatum in Monaten und Jahren schriftlich ins Gespräch, idealerweise auch ins Angebot. Eine mündliche Zusage ist keine Support-Zusage.
Fügen Sie den Sicherheitshinweiskanal jedes Automatisierungsanbieters der Stellenbeschreibung einer Person hinzu. Nicht in einem gemeinsamen Posteingang, den niemand liest, und auch nicht in einer privaten E-Mail-Adresse, die mit der Person selbst in Vergessenheit gerät. Sondern in einer festgelegten Rolle mit Backup und einer Prüfumgebung, auf die sich beide Personen einloggen können. Durch die Sicherheitshinweise der Anbieter erfahren Sie, ob eine Schwachstelle von der Theorie zur aktiven Ausnutzung übergegangen ist – und genau das ist der Ausgangspunkt für alle weiteren Schritte in diesem Artikel.
Sortieren Sie die Geräte in solche, die noch gepatcht werden können und solche, die nicht mehr gepatcht werden können. Diese Aufteilung dient nicht der Einhaltung von Vorschriften, sondern bildet Ihre Migrationsliste. Geräte innerhalb des Supportzeitraums kommen auf die Wartungsliste. Geräte außerhalb dieses Zeitraums kommen auf die Migrationsliste, sortiert nach den Kosten, die Ihnen der Ausfall verursacht. Das ist die gesamte Priorisierung. Sie benötigen kein Risikomodell, um diese Liste zu erstellen; Sie benötigen lediglich die Supportdaten aus Schritt zwei und eine Einschätzung der Kritikalität, die Sie bereits im Kopf haben.
Beziehen Sie den 11. Dezember 2027 in Ihre Investitionsplanung ein, anstatt ihn als reine IT-Angelegenheit zu behandeln. An diesem Datum tritt die vollständige Konformitätsregelung in Kraft, und es ist auch die Frist, die Ihnen seit zwei Jahren genannt wird. Genau deshalb ist es der falsche Zeitpunkt, Ihre Planung allein darauf auszurichten. Wenn Ihre Migrationsaufträge erst dann finanziert werden, wenn der Stichtag 2027 dringlicher wird, müssen Sie die Migrationen unter Zeitdruck durchführen, ohne Spielraum für Verhandlungen über Vorlaufzeiten oder Preise. Die Finanzierung der Aufträge ein Jahr früher ist günstiger als im letzten Quartal 2027, und das Sicherheitsargument ist nun der entscheidende Grund dafür und nicht nur ein Slogan.
Es gibt noch einen weiteren wichtigen Punkt, den Manager beachten sollten: Beziehungen statt Prozesse. Ihre Anlaufstelle für Supportanfragen ist üblicherweise der Distributor oder Wiederverkäufer, der Ihnen das Modul verkauft hat, oder der Systemintegrator, der es spezifiziert hat. Diese Personen haben die Beziehung zum Hersteller, die Ihnen fehlt, und können Ihnen eine schriftliche Antwort geben, wo Ihre allgemeine Anfrage unbeantwortet bleibt. Deshalb ist es ratsam, wenige Teile und gute Supportbeziehungen zu pflegen, anstatt bei jeder Transaktion dem günstigsten Angebot hinterherzujagen. Wenn Sie ein schriftliches Support-Enddatum, eine Dokumentationsantwort oder eine Zuteilung für den letzten Kauf benötigen, merken Sie schnell, wer wirklich an Ihrem Geschäft interessiert ist.
Datum | Was gilt
11. Juni 2026 | Kapitel IV der Verordnung über benannte Stellen findet Anwendung.
11. September 2026 | Die Meldepflichten gemäß Artikel 14 gelten. Hersteller müssen aktiv ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle, die die Sicherheit von Produkten mit digitalen Elementen beeinträchtigen, melden.
Sobald ein Hersteller Kenntnis erlangt | Die Meldefrist beginnt: Frühwarnung innerhalb von 24 Stunden, vollständige Benachrichtigung innerhalb von 72 Stunden und ein Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme für eine aktiv ausgenutzte Schwachstelle oder innerhalb eines Monats nach der 72-Stunden-Benachrichtigung bei einem schwerwiegenden Vorfall.
11. Dezember 2027 | Es gelten die vollständigen Konformitätsanforderungen des Herstellers, einschließlich der grundlegenden Anforderungen gemäß Anhang I, der technischen Dokumentation und der CE-Kennzeichnung.
Zwei Anmerkungen zu dieser Tabelle. Erstens: Die Meldepflicht in der mittleren Zeile betrifft kein einmaliges Ereignis. Sie tritt jedes Mal in Kraft, wenn ein Hersteller von einer aktiv ausgenutzten Sicherheitslücke oder einem schwerwiegenden Vorfall Kenntnis erlangt. Daher ist die Uhrzeit, nicht das Datum, entscheidend. Zweitens: Die beiden datierten Zeilen beziehen sich nicht auf dasselbe Projekt. Die Zeile mit dem Stichtag September 2026 betrifft die Offenlegung und läuft bereits. Die Zeile mit dem Stichtag Dezember 2027 betrifft die Einhaltung der Vorschriften und muss in Ihrer Kapitalplanung berücksichtigt werden.
Artikel 64 regelt die Höhe der Geldbußen. Bei Verstößen gegen die grundlegenden Anforderungen von Anhang I oder die Verpflichtungen aus Artikel 13 und Artikel 14 können Geldbußen von bis zu 15 Millionen Euro oder, für ein Unternehmen, bis zu 2,5 Prozent des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres verhängt werden, je nachdem, welcher Betrag höher ist. Andere Verstöße werden mit bis zu 10 Millionen Euro oder 2 Prozent geahndet. Die Übermittlung unrichtiger, unvollständiger oder irreführender Informationen an benannte Stellen oder Marktüberwachungsbehörden kann mit bis zu 5 Millionen Euro oder 1 Prozent geahndet werden. Da die Mitgliedstaaten die Regelungen zu den Strafen festlegen, variiert die praktische Umsetzung von Land zu Land.
Das ist das Risiko des Herstellers. Es ist nicht Ihres, und ich würde keine Zahl erfinden, um die Kosten für ein Werk zu beziffern, denn das ist nicht der Fall. Was es aber erklärt, ist das Verhalten. Ein Lieferant, dem eine potenzielle Geldstrafe von 15 Millionen Euro oder 2,5 Prozent des Konzernumsatzes droht, hat ein starkes Interesse daran, einen effektiven Prozess zur Schwachstellenanalyse aufzubauen: Annahmestellen, Priorisierung, die Möglichkeit, innerhalb von 24 Stunden zu antworten. Er hat auch ein starkes Interesse daran, sorgfältig zu dokumentieren. Rechnen Sie damit, dass Dokumentationsanfragen zu Nutzungsdauer, Update-Verfügbarkeit und dem Status bekannter Probleme in den nächsten 18 Monaten zunehmen werden und dass vage mündliche Antworten durch standardisierte schriftliche Antworten ersetzt werden. Das ist im Großen und Ganzen ein gutes Ergebnis für den Käufer, denn ein Hersteller, der etwas messen muss, neigt dazu, es zu kontrollieren. Die Aufgabe des Käufers besteht darin, die Frage so zu stellen, dass eine aktuelle Antwort und keine Broschüre entsteht.
Ich würde den Strafzahlungen nicht zu viel Bedeutung beimessen. Aktuell werden keine Bußgelder verhängt, und mir ist keine verstärkte Durchsetzung vor Inkrafttreten der Konformitätsregelung im Jahr 2027 bekannt. Der Grund zur Sorge liegt darin, dass der Stichtag im September bereits in Kraft getreten ist und die damit verbundenen Anreize Einfluss darauf haben, wie viele Informationen Sie über Ihre eigene Anlage erhalten.
Identische Ersatzteile fallen nicht unter die Verordnung. Diese Ausnahme ist real und eindeutig und relevant für das Angebot eines Teilehändlers. Wenn Sie ein identisches Ersatzmodul kaufen, um es in einen Schrank einzubauen, der bereits mit diesem Modul ausgestattet ist, gilt das Ersatzteil selbst gemäß dieser Verordnung nicht als Produkt mit digitalen Elementen.
Verwandeln Sie dies nicht in eine Compliance-Antwort, da die Steuerung, in die diese Teile eingebaut werden, nicht ausgenommen ist. Die Ausnahmeregelung betrifft lediglich das Ersatzteil, nicht aber das Gerät, in dem es verbaut ist. Ein Unternehmen kann sein Risiko nicht durch den Kauf eines weiteren identischen Moduls für den Lagerbestand beseitigen. Wenn diese Steuerung aufgrund einer aktiv ausgenutzten Sicherheitslücke Gegenstand einer Meldung wird, nützt Ihnen die Ausnahmeregelung für das Ersatzteil überhaupt nichts.
Die einzig wahre Lösung ist eine von zwei Möglichkeiten: Entweder ein Supportzeitraum, der so lange läuft, dass Sie nie an Ihre Grenzen stoßen, oder ein Migrationsplan mit einem festgelegten Datum. Eine dritte Option, die eine Bestellung und ein Lager erfordert, gibt es nicht.
Die Ersatzteilversorgung und die Migration stehen nicht im Widerspruch zueinander, und ein Manager sollte sie auch nicht so behandeln. Die Aufrechterhaltung des Betriebs kritischer Systeme während der geplanten Migration ist die Hauptaufgabe. Produkte, deren Support ausgelaufen ist, benötigen in der Regel Ersatzteile auf Lager, gerade weil sie nicht mehr gepatcht werden können. Betrachten Sie die Situation aus operativer Sicht. Wenn ein Controller das Supportende erreicht hat, wird kein Firmware-Update mehr bereitgestellt. Ein Ausfall dieses Controllers ist also ein Hardware-Ereignis, das mit Hardware behoben werden muss. Die Migration kann im Investitionsplan 18 Monate entfernt sein, und die Produktionslinie muss in der Zwischenzeit in jeder Schicht laufen. Das bedeutet, dass die Frage nach dem letzten Kauf, dem Lagerbestand und der Beschaffungsmethode für diesen Controller in der Zeit zwischen dem Ende des Support-Endes und dem Migrationstermin an Bedeutung gewinnen. Ein Ersatzteil auf Lager behebt die Sicherheitslücke nicht. Es ermöglicht Ihnen, die Gefährdung so lange zu überstehen, bis Sie die Migration durchführen können – ein anderer, legitimer Aspekt.
Es gibt noch einen weiteren Grund, die Ersatzteilrouten offen zu halten, und der hat nichts mit den Vorschriften zu tun. Ein Migrationsprogramm dauert in einem Werk jeder Größe Jahre. In diesem Zeitraum kommt es immer wieder zu Ausfällen bestehender Produktionslinien – und zwar im ungünstigsten Moment, in der Schicht mit der geringsten Personalbesetzung. Ein Werk mit einer dokumentierten Ersatzteilroute und einem sinnvollen Lagerbestand kann die Migration hingegen problemlos durchführen, ohne dass diese beiden Probleme gleichzeitig auftreten.
1. Beginnen Sie mit der Erfassung der Liste der verbundenen Anlagen. Ermitteln Sie für jede Steuerung, jedes HMI, jeden Antrieb und jeden E/A-Block, der mit dem Werksnetzwerk verbunden ist, die Kennnummer, den Hersteller, das Modell und ein ungefähres Installationsjahr. Weisen Sie einen Verantwortlichen zu und legen Sie ein Datum für die erste Erfassung fest. Die Spalte für das Support-Enddatum kann vorerst leer bleiben.
2. Senden Sie eine schriftliche Anfrage zum Supportzeitraum an die fünf größten Anbieter oder Distributoren (nach installierter Basis). Bitten Sie schriftlich um das jeweilige Supportende für jede Produktfamilie (Monat und Jahr). Notieren Sie sich das Anfragedatum und tragen Sie eine Nachfassaktion in Ihren Kalender ein.
3. Nennen Sie die Person, die für die Sicherheitswarnungen der Hersteller zuständig ist, und deren Vertretung. Stellen Sie sicher, dass beide Zugriff auf die Kanäle Ihrer wichtigsten Automatisierungsmarken haben. Falls nicht, richten Sie die Abonnements diese Woche ein.
4. Behandeln Sie ab sofort das Supportende als Spezifikation bei Neuanschaffungen, zusammen mit der Anzahl der Ein-/Ausgänge und dem Preis. Fügen Sie es der Standardanfragevorlage hinzu, damit es keine optionale Frage mehr ist.
5. Führen Sie den ersten Triage-Durchlauf durch: Markieren Sie alle Vorgänge innerhalb des Supportzeitraums als „Warten“, alle Vorgänge außerhalb als „Migrieren“ und sortieren Sie die Migrationsliste nach den Kosten eines Stopps für die jeweilige Leitung. Sie verfügen nun über eine Migrationswarteschlange mit einer zugrunde liegenden Sicherheitsbegründung.
6. Tragen Sie den 11. Dezember 2027 als datierten Posten mit Budgetnummer in den Investitionsplan ein, nicht nur als Notiz. An diesem Tag tritt die Konformitätsregelung in Kraft, und diese Frist bestimmt die Finanzierung Ihrer Migrationswarteschlange.
7. Beachten Sie den Fakt um September 2026 in Ihren Risikoberichten und Anlagenüberprüfungen. Die Berichterstattung erfolgt in Echtzeit, deckt alle relevanten Daten ohne zeitliche Begrenzung ab und ist der Grund dafür, dass Ihre Support-Enddaten nun als Sicherheitsdaten interpretiert werden.
Das ist alles kein Papierkram um seiner selbst willen. Es handelt sich um dieselben Fakten, die ein Instandhaltungsleiter ohnehin benötigt: die Art der Ausrüstung, die geplante Nutzungsdauer, die Betriebskosten und den Zeitpunkt der Erneuerung. Die Verordnung hat lediglich die Daten in die Spalten eingetragen.
Wenn Sie schnell herausfinden möchten, welche Komponenten noch betriebsbereit sind und welche migriert werden sollten, bieten die Seiten für Steuerungen und Antriebe unter tztechio.com/plc und tztechio.com/industrial-automation eine gute Möglichkeit, die Teileverfügbarkeit mit Ihrer Anlagenliste abzugleichen. Die Markenseiten von Siemens und Allen-Bradley decken den Großteil der Komponenten einer europäischen Legacy-Anlage ab. Beginnen Sie mit der Anlagenliste. Alles Weitere ergibt sich daraus.
--------------------------------------------------------------------------------------------
🏢 Über TZ Tech
TZ Tech ist ein führender Anbieter von Komponenten für Industrieautomation, Elektrotechnik, Messtechnik und Telekommunikation. Wir sind spezialisiert auf die Beschaffung sofort lieferbarer Lagerbestände von Distributoren und können Ihnen dadurch äußerst wettbewerbsfähige Preise und kurze Lieferzeiten bieten. Dank unseres umfangreichen Lagers können wir sogar seltene und nicht mehr produzierte Teile beschaffen, die andernorts schwer zu finden sind.
🛡️ Unser Qualitätsversprechen
Wir wissen, dass Qualität für Sie oberste Priorität hat. Jede Komponente durchläuft einen strengen Prüf- und Kontrollprozess, damit Sie unbesorgt kaufen können. Bei älteren oder nicht mehr erhältlichen Teilen setzen wir auf volle Transparenz und liefern Ihnen stets einen ehrlichen und genauen Bericht über den Zustand des Produkts. Darüber hinaus erhalten Sie auf alle Neuteile eine einjährige Garantie.
Haben Sie ein Projekt oder benötigen Sie ein Ersatzteil? Senden Sie uns noch heute Ihre Anfrage! Unser Team ist bestrebt, Ihnen innerhalb von 6 Stunden (außer an Wochenenden) zu antworten..
Bitte lesen Sie weiter, bleiben Sie auf dem Laufenden, abonnieren Sie uns und wir heißen Sie herzlich willkommen, uns Ihre Meinung mitzuteilen.


Darüber hinaus möchten wir mit Ihrer Erlaubnis Cookies platzieren, um Ihren Besuch und die Interaktion mit slOC persönlicher zu gestalten. Hierzu verwenden wir Analyse- und Werbecookies. Mit diesen Cookies können wir und Dritte Ihr Internetverhalten innerhalb und außerhalb von super-instrument.com verfolgen und erfassen. Dabei passen wir und Dritte super-instrument.com und Werbung an Ihre Interessen an. Indem Sie auf „Akzeptieren“ klicken, stimmen Sie dem zu. Wenn Sie dies ablehnen, verwenden wir nur die notwendigen Cookies und Sie erhalten leider keine personalisierten Inhalte. Bitte besuchen Sie unsere Cookie-Richtlinie für weitere Informationen oder um Ihre Einwilligung in Zukunft zu ändern.
Accept and continue Decline cookies